O risco dos agentes de IA já chegou às empresas. O Brasil ainda trata como teste
Por Maicon Ramos · · 4 min de leitura
Navegue por tópicos
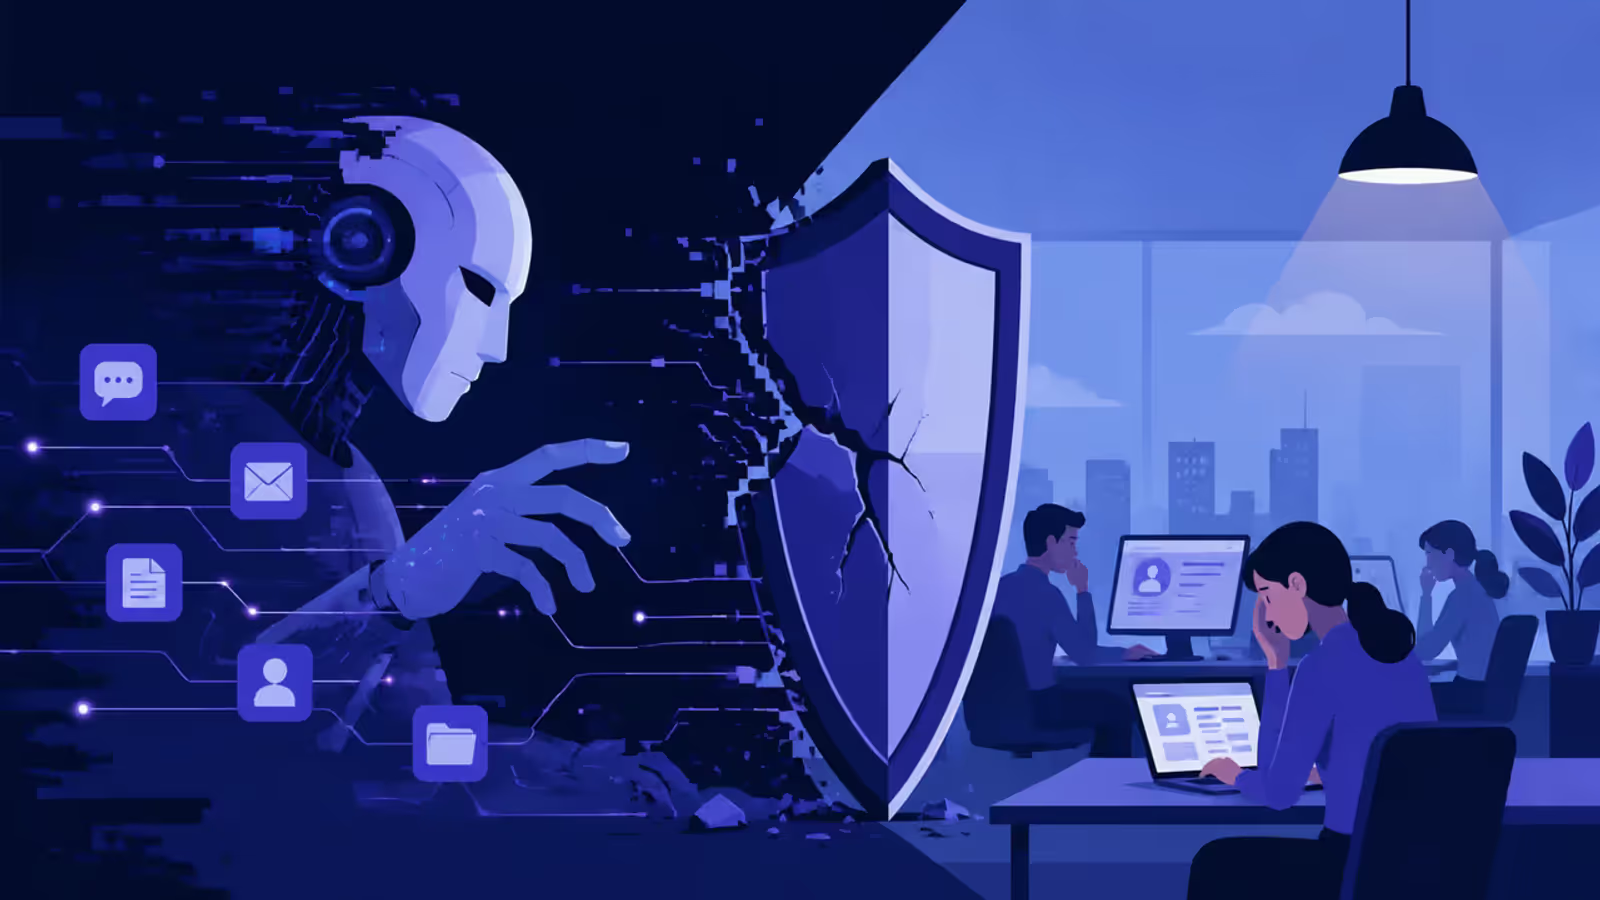
A adoção de agentes de IA ganhou uma pergunta incômoda: quem controla o que eles fazem depois de receber acesso? Uma pesquisa reportada pela VentureBeat aponta que 54% das empresas já tiveram algum incidente envolvendo esses sistemas. O número importa porque um agente não apenas responde: ele lê, decide e executa ações em ferramentas conectadas.
Isso muda a escala do risco. Um chatbot isolado pode errar uma resposta. Um agente ligado ao e-mail, ao CRM, a arquivos em nuvem ou ao navegador pode encaminhar uma mensagem, expor um documento, alterar um registro ou acionar uma automação. O problema deixa de ser somente qualidade da resposta e passa a ser controle operacional.
A reportagem da VentureBeat sobre o levantamento coloca o dado em uma frase difícil de ignorar: a corrida para usar agentes avançou mais depressa do que os controles de segurança. Em muitos casos, as permissões entregues ao software ainda não têm o mesmo limite, registro e revisão aplicados a funcionários humanos.
O agente não é só um assistente de texto
A palavra “agente” pode soar abstrata, mas descreve uma mudança prática. Ele recebe uma meta, consulta contexto e usa ferramentas para tentar concluí-la. Se a meta é “organizar as respostas dos clientes”, por exemplo, o sistema pode ler caixas de entrada, classificar mensagens e atualizar contatos no CRM.
Essa capacidade é o que torna agentes úteis. Também é o que exige cautela. A mesma integração que elimina tarefas repetitivas pode ampliar o alcance de uma configuração ruim, de uma credencial compartilhada ou de uma instrução maliciosa que entrou por e-mail, página web ou arquivo.
O relatório State of AI Agent Security, da Gravitee, reforça esse ponto ao tratar permissões e credenciais como parte central da segurança de agentes. Não é suficiente perguntar se o modelo é bom. É preciso saber quais dados ele pode acessar, quais ações pode executar e quem consegue reconstruir o que ocorreu.
Por que esse alerta pesa mais para pequenas empresas brasileiras
Grandes empresas costumam ter times de segurança, processos de aprovação e ferramentas de auditoria. Isso não torna o problema simples, mas cria camadas de defesa. Para uma PME brasileira, o cenário mais provável é diferente: uma automação construída rapidamente, conectando e-mail, planilha, WhatsApp, CRM e algum serviço de IA por uma plataforma de baixo código.
Nada disso é errado. A automação pode economizar horas de trabalho e ajudar uma equipe pequena a atender mais clientes. O risco aparece quando a lógica vira “conecta tudo para o agente conseguir resolver”. Nesse modelo, uma única credencial pode abrir acesso a uma área muito maior do que a tarefa exige.
É uma discussão próxima da que surge em experiências de IA dentro de produtos de consumo. A nova fase da Siri no iOS 27 beta, por exemplo, mostra como a IA está ganhando contexto e acesso a mais informações para agir melhor. Nas empresas, a regra é semelhante: quanto mais contexto e ferramentas um sistema recebe, maior deve ser o cuidado com limites e aprovação.
A leitura editorial é que o Brasil não está atrasado por usar agentes. O risco é importar a pressa sem importar a disciplina. Conectar ferramentas é fácil. Definir responsabilidade quando uma automação faz algo indevido é bem mais difícil.
Quatro controles que deveriam existir antes do próximo fluxo
O caminho não é proibir agentes de IA. É dar a eles um perímetro claro. Para negócios que estão conectando serviços agora, quatro medidas resolvem uma parte importante do problema:
- Aplique o menor escopo de permissão possível. Se o agente precisa consultar leads, ele não precisa apagar registros ou exportar toda a base. Crie acessos específicos para cada fluxo.
- Mantenha logs das ações. Registre o que o agente leu, quais ferramentas usou e que alteração realizou. Sem log, um incidente vira debate de memória e não investigação.
- Exija aprovação humana para ações sensíveis. Enviar pagamentos, excluir dados, mudar permissões ou responder mensagens críticas não deveria ocorrer sem uma etapa explícita de confirmação.
- Separe credenciais. Evite uma mesma chave de API ou login compartilhado entre vários agentes e sistemas. Se uma integração falhar ou for comprometida, o impacto fica mais contido.
Essas quatro regras parecem básicas porque são. O problema é que a urgência por demonstrar uma automação funcionando costuma empurrá-las para depois. Só que, depois de um incidente, corrigir permissões, recuperar dados e explicar o ocorrido custa mais do que desenhar o fluxo com cuidado.
O teste agora é de governança
O dado dos 54% não significa que toda empresa deve interromper projetos de IA. Ele indica que agentes já saíram da fase de demonstração e entraram na rotina operacional, com os riscos correspondentes. A diferença entre uma automação produtiva e uma dor de cabeça pode estar menos no modelo escolhido e mais nos controles ao redor dele.
Para empresas brasileiras, a pergunta certa antes de ativar o próximo agente não é “ele consegue fazer?”. É “o que acontece se ele fizer a coisa errada?”. Se essa resposta não estiver clara, a integração ainda não está pronta para ganhar acesso.