WireGuard, Tailscale ou ZeroTier para acessar sua VPS
Por Maicon Ramos · · atualizado em 24 de setembro de 2026 · 11 min de leitura
Navegue por tópicos
- O problema não é “ter VPN”; é parar de expor administração
- WireGuard, Tailscale e ZeroTier não são a mesma camada
- Quando escolher WireGuard puro
- Quando Tailscale é a escolha de menor atrito
- Quando ZeroTier vale a complexidade extra
- Headscale e controlador próprio: controle que cobra operação
- Checklist para não se bloquear fora da VPS
- Não use se...
- FAQ sobre WireGuard, Tailscale e ZeroTier
- Conclusão: escolha a rede que você consegue recuperar
Para acessar uma VPS, Tailscale costuma ser a escolha de menor atrito. WireGuard puro faz sentido em uma topologia pequena e estável. ZeroTier entra quando uma rede Ethernet virtual é requisito real. Nenhuma dessas opções substitui firewall, atualizações, backups ou um acesso SSH de emergência.
O ponto não é usar VPN para anonimato ou streaming. Para quem mantém Portainer, bancos, automações e painéis numa VPS, a prioridade é reduzir a superfície pública. A rede privada vira uma camada de acesso administrativo. Ela não é uma absolvição para erros operacionais.
A demanda existe, mas a comparação costuma ficar rasa. O briefing do Runzos registra, para o Brasil, 33.100 buscas mensais por Tailscale, 22.200 por ZeroTier e 9.900 por WireGuard. Esses volumes não medem participação de mercado. Eles mostram que muita gente ainda tenta decidir qual caminho reduz trabalho sem criar uma nova dependência difícil de recuperar.
O problema não é “ter VPN”; é parar de expor administração
A ideia de Porta Zero de Administração é simples: painel, banco e serviços de gestão não precisam ganhar porta pública apenas porque você precisa acessá-los remotamente. SSH, uma interface Docker ou um painel de monitoramento podem ficar acessíveis pela rede privada, desde que o firewall e as interfaces do serviço estejam configurados para isso.
Isso reduz exposição, não transforma a VPS em ambiente inviolável. Um serviço interno ainda precisa de atualizações, credenciais adequadas, backup e revisão de permissões. Também é preciso conferir qual interface está ouvindo. Dizer que uma porta “sumiu” sem verificar o serviço e o firewall é só trocar uma suposição por outra.
A escolha começa pela topologia. Um notebook que acessa uma única VPS tem uma necessidade diferente de um conjunto com notebook, celular, servidor e dispositivos atrás de NAT. Antes de comparar marcas, separe protocolo de túnel, coordenação de dispositivos e caminho de recuperação.
WireGuard, Tailscale e ZeroTier não são a mesma camada
WireGuard: protocolo e peers que você opera
O WireGuard é o componente mais direto da lista. O Quick Start oficial do WireGuard mostra uma configuração baseada em interface, chave privada, peer, AllowedIPs e endpoint. Isso entrega controle, mas também deixa a distribuição de chaves, o cadastro de peers e a documentação nas mãos de quem opera a VPS.
O PersistentKeepalive ilustra essa responsabilidade. A documentação o apresenta para manter um mapeamento de NAT ou firewall quando um peer precisa receber tráfego após inatividade. O intervalo de 25 segundos é descrito como sensato nesse caso, não como uma linha obrigatória para toda configuração. Copiar essa opção sem entender o NAT só adiciona tráfego e confusão.
Tailscale: WireGuard com coordenação, identidade e NAT traversal
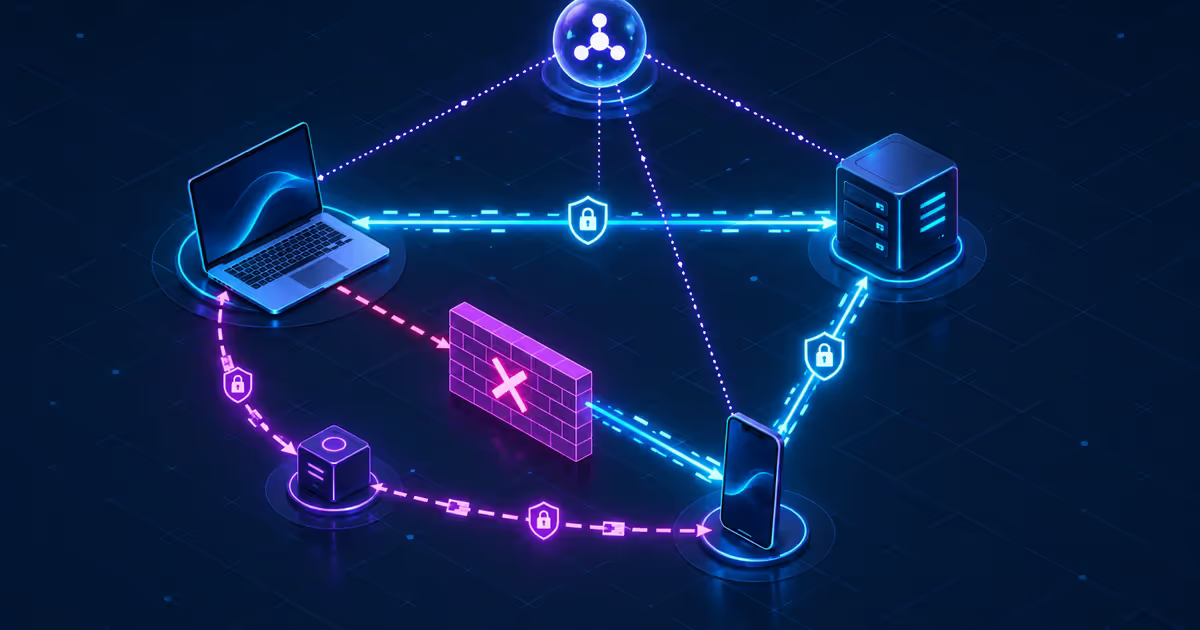
Tailscale não é simplesmente “WireGuard com outra interface”. A empresa explica que usa WireGuard como data plane e automatiza a coordenação que uma malha manual exigiria: distribuição de chaves, dados de endpoint e atualizações entre nós. Para quem alterna entre notebook, celular e VPS, essa camada normalmente remove a parte mais repetitiva da operação.
A documentação de coordenação da Tailscale faz uma distinção importante: o coordination server distribui chaves públicas e regras, mas não carrega o tráfego normal. Os pares tentam conexão direta; quando isso não acontece, DERP pode entrar como fallback. Portanto, “não roteia o tráfego normal” não significa “não há dependência operacional”. Adicionar dispositivos, mudar políticas e recuperar uma rede ainda exigem coordenação.
Também não trate Tailscale SSH como licença para remover toda rota de recuperação. A documentação do recurso explica que ele assume conexões pela porta 22 que chegam pela rede Tailscale, sem modificar sshd_config nem authorized_keys. Na migração, uma rota SSH externa restrita por chave e IP pode ser o seu break-glass temporário. Só remova esse acesso depois de testar a alternativa privada de outro dispositivo.
ZeroTier: overlay P2P com Ethernet virtual
ZeroTier segue outra arquitetura. A arquitetura do ZeroTier descreve transporte VL1 e uma camada Ethernet virtual VL2, com tráfego criptografado ponta a ponta e normalmente P2P. Essa capacidade pode ser útil quando uma aplicação realmente exige comportamento de camada 2.
Para SSH, HTTP interno e bancos TCP comuns, camada 2 pode ser complexidade sem retorno. Há outro limite prático: se UDP e NAT traversal falharem, o agente pode recorrer a relay TCP. O fallback TCP do ZeroTier é descrito pela própria documentação como lento. Não prometa desempenho pelo rótulo P2P; teste o caminho usado na sua rede e na região da VPS.
Opção | Arquitetura | Melhor cenário | O que você opera | Risco operacional |
|---|---|---|---|---|
Protocolo de túnel com peers | Uma VPS e poucos dispositivos previsíveis | Chaves, peers, endpoints e firewall | Perder acesso por configuração incompleta | |
WireGuard com control plane e mesh | VPS, notebook e celular com mobilidade | Identidade, políticas e inventário de dispositivos | Confundir coordenação com tráfego ou ignorar recuperação | |
Overlay P2P com Ethernet virtual | Aplicação que exige camada 2 | Rede, membros, regras e caminho de relay | Usar L2 sem necessidade e aceitar relay lento | |
OpenVPN | VPN tradicional | Compatibilidade já exigida pelo ambiente | Servidor, clientes e configuração legada | Escolher por hábito, sem reavaliar o caso |
OpenVPN não é o vencedor padrão deste comparativo. A Tailscale posiciona WireGuard como uma alternativa mais simples e leve a protocolos como OpenVPN e IPsec. Isso é a posição da Tailscale, não uma avaliação universal de compatibilidade ou segurança do OpenVPN. Se você tem um requisito legado documentado, ele pode continuar determinando a escolha.
Quando escolher WireGuard puro
Escolha WireGuard puro quando você conhece a topologia, tem poucos peers e aceita operar o básico com disciplina. Uma VPS e um notebook fixo são um exemplo melhor do que uma frota de dispositivos móveis. O ganho não é “mais seguro por definição”. É reduzir dependência de um control plane hospedado em troca de assumir tarefas que alguém precisa fazer.
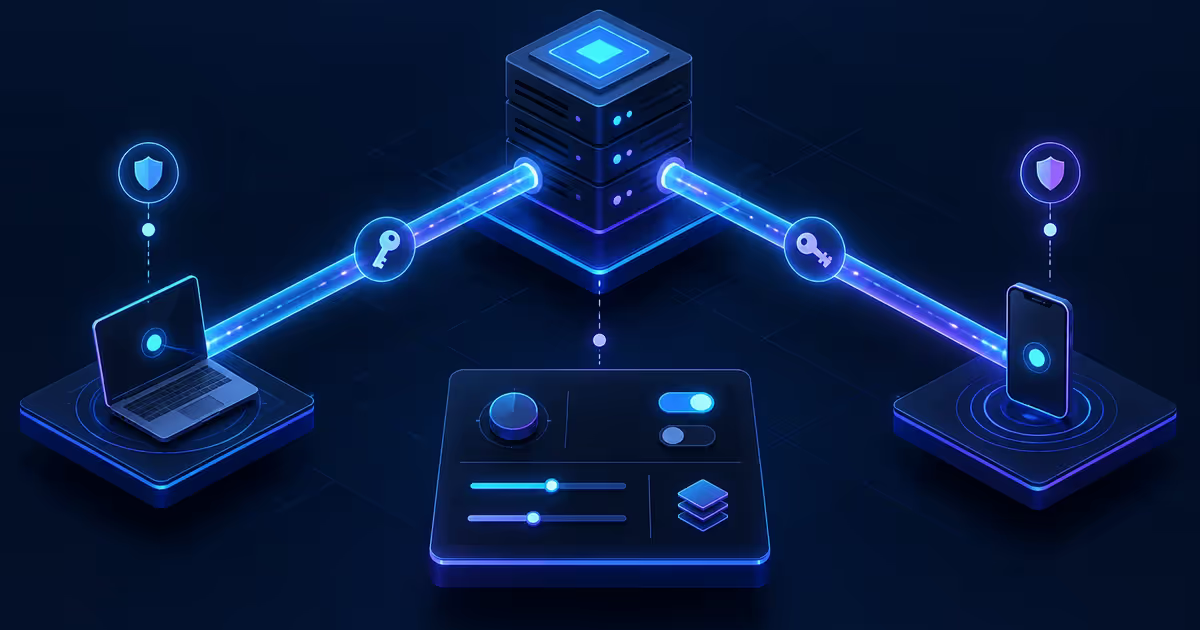
Documente onde ficam as chaves, quais AllowedIPs pertencem a cada peer e como recuperar a configuração. Faça backup dos arquivos de rede e mantenha um registro simples de dispositivos autorizados. Se o processo de rotacionar uma chave ou remover um notebook perdido não estiver claro, o controle deixou de ser vantagem.
WireGuard puro também pede cautela ao endurecer firewall. Preserve uma segunda sessão SSH e confirme o novo caminho privado antes de fechar a porta de acesso habitual. O melhor desenho de rede não ajuda se o primeiro ufw deny bloquear o único operador da máquina.
Quando Tailscale é a escolha de menor atrito
Tailscale é a recomendação mais prática para quem quer acessar a VPS de notebook e celular sem administrar peer por peer. A automação de identidade, descoberta e NAT traversal resolve trabalho que cresce rápido quando os dispositivos mudam de rede. Essa é uma escolha de operação, não uma promessa de privacidade absoluta.
A página de preços consultada na pesquisa, em 22 de setembro de 2026, apresentava o plano Personal como gratuito para indivíduos conectarem dispositivos, servidores ou software. Preço, elegibilidade e limites podem mudar. Confirme a página oficial antes de basear uma decisão comercial em qualquer condição específica.
A reconciliação prática do Runzos é esta: o discurso oficial está certo ao separar coordenação de tráfego. A evidência técnica da própria Tailscale diz que pares existentes podem continuar até a expiração de chaves, enquanto regras ficam em cache. A inferência editorial tem limite: isso não torna novas políticas, novos dispositivos ou recuperação independentes do control plane. Para um solo builder, menor atrito vale mais que autonomia abstrata quando o acesso de emergência está documentado.
Quando ZeroTier vale a complexidade extra
Use ZeroTier quando a necessidade de Ethernet virtual é concreta e conhecida. Pode ser um software legado, uma descoberta de rede específica ou outro requisito de camada 2. “Parece uma LAN” não é, sozinho, razão suficiente para introduzir essa camada numa VPS que só precisa de SSH, HTTP interno e banco de dados.
As regras também exigem operação consciente. A documentação informa que o Rules Engine roda no agente de cada dispositivo e aplica as políticas definidas pelo controlador localmente e de forma bidirecional. Isso favorece políticas distribuídas, mas aumenta a necessidade de inventário e revogação. Um dispositivo perdido não é apenas um item antigo numa lista.
Headscale e controlador próprio: controle que cobra operação
Headscale é uma implementação open source e auto-hospedada de control server compatível com o modelo da Tailscale. O projeto Headscale descreve funções como troca de chaves públicas, atribuição de IPs e rotas anunciadas. Isso não equivale a “Tailscale pronto sem nuvem”.
A escolha faz sentido quando a exigência de controlar o plano de coordenação supera a operação extra. Você passa a responder por atualizações, disponibilidade, backup e recuperação do controlador. O mesmo vale para um controlador ZeroTier auto-hospedado: a documentação pede backup do diretório ZeroTier Home, especialmente identity.secret e controller.d, para preservar as redes controladas.
Checklist para não se bloquear fora da VPS
A migração segura não começa fechando portas. Começa provando que você consegue voltar atrás. Use este checklist antes de tornar um painel ou SSH acessível apenas pela rede privada:
Verificação | Como executar | Por que importa |
|---|---|---|
Segunda sessão SSH | Abra outra sessão antes de alterar firewall ou rede. | Você pode reverter sem perder o terminal atual. |
Backup de configuração | Guarde arquivos de rede, firewall e controlador fora da VPS. | Uma recuperação não deve depender do disco afetado. |
Teste privado | Acesse SSH e o app interno por notebook e celular autorizados. | Confirma que a rota nova funciona em redes diferentes. |
Firewall por interface | Confirme onde o serviço escuta antes de remover acesso público. | Evita deixar o painel público ou quebrar o acesso privado. |
Porta UDP | Verifique regras e NAT apenas quando a solução exigir isso. | Previne diagnóstico baseado em suposição. |
Revogação | Simule a remoção de um dispositivo perdido. | Permissões antigas são parte da superfície de risco. |
Rollback | Defina o comando ou console de emergência antes da mudança. | Uma falha precisa de saída conhecida. |
Não use se...
Não use uma rede privada como atalho para pular inventário, firewall e backup. Se você não sabe quais dispositivos têm acesso à VPS, comece pelo inventário. Se não consegue manter uma segunda sessão SSH durante uma mudança, adie o endurecimento até ter console e rollback.
Também não escolha Headscale ou controlador próprio apenas para evitar um serviço hospedado. A autonomia cobra atualizações, backup e recuperação. Se sua prioridade é colocar o app no ar e acessar de notebook e celular com menos manutenção, Tailscale costuma ser a opção mais honesta. Se há só uma VPS e um notebook, WireGuard puro pode bastar.
FAQ sobre WireGuard, Tailscale e ZeroTier
WireGuard e Tailscale são a mesma coisa?
Não. WireGuard é o protocolo de túnel usado como base de tráfego pela Tailscale. Tailscale adiciona coordenação de chaves, descoberta de dispositivos, identidade e mecanismos para lidar com mobilidade e NAT. Você pode usar WireGuard sem Tailscale, mas então passa a cuidar diretamente dos peers, endpoints e distribuição de chaves. A decisão é entre operar esses elementos ou delegar parte da coordenação.
Tailscale precisa abrir porta na VPS?
A pesquisa não sustenta uma regra única de porta para todos os cenários. A Tailscale tenta conexões diretas entre pares e usa DERP quando não consegue estabelecê-las. Antes de mudar firewall, verifique a documentação vigente, o sistema operacional e a topologia da sua VPS. O teste relevante é acessar a máquina por uma segunda sessão e por um dispositivo diferente antes de restringir SSH ou painéis.
ZeroTier é melhor que Tailscale para acessar uma VPS?
Não existe vencedor universal. Tailscale tende a exigir menos atrito quando notebook, celular e VPS precisam se encontrar com identidade e coordenação automatizadas. ZeroTier se diferencia pela Ethernet virtual e pode ser adequado se a aplicação realmente exige camada 2. Para serviços TCP comuns, essa capacidade extra pode não trazer benefício suficiente para justificar mais complexidade.
Posso deixar Portainer e banco sem porta pública?
Em muitos desenhos, esses serviços podem ficar acessíveis apenas pela rede privada, desde que estejam vinculados à interface correta e o firewall reflita essa decisão. Isso não é automático. Confirme onde cada serviço escuta, teste o acesso privado e preserve uma rota de emergência. Banco e painel privados ainda exigem atualização, credenciais fortes, backups e revisão de quem pode entrar.
Headscale substitui Tailscale sem custo operacional?
Não. Headscale é um control server auto-hospedado e desloca para você responsabilidades de operação, como atualização, disponibilidade, backup e recuperação. A pesquisa não comprova paridade total de recursos ou clientes entre os projetos. Trate-o como opção avançada para quem tem motivo claro para controlar esse plano, não como um atalho gratuito que elimina manutenção.
Como não perder o acesso SSH ao endurecer o firewall?
Abra uma segunda sessão SSH antes de alterar regras. Faça backup das configurações de rede e firewall. Depois, teste o acesso pela rede privada usando ao menos dois dispositivos autorizados. Só então restrinja ou remova a rota antiga. Se algo der errado, a segunda sessão ou um console de emergência deve permitir rollback. Nunca execute a mudança sem saber como voltar.
Conclusão: escolha a rede que você consegue recuperar
Tailscale é o caminho mais indicado para quem quer menos atrito em uma VPS acessada por notebook e celular. WireGuard puro serve bem uma topologia pequena, previsível e bem documentada. ZeroTier é uma escolha específica para requisito real de camada 2. Headscale é para quem aceita operar o próprio control plane.
A leitura do Runzos conecta a decisão a uma regra simples: reduza portas públicas, mas não reduza sua capacidade de recuperação. Se você precisa de infraestrutura para rodar essa rede e os apps internos, veja uma VPS para rodar sua rede privada e apps self-hosted. Para uma alternativa de VPS brasileira, consulte a oferta de VPS da Servla.