WireGuard em VPS: VPN privada para acessar painéis internos
Por Maicon Ramos · · atualizado em 24 de setembro de 2026 · 13 min de leitura
Navegue por tópicos
- Pré-requisitos verificáveis
- Por que um painel público é uma dívida de segurança?
- WireGuard, Tailscale, Headscale ou ZeroTier?
- Qual arquitetura mínima usar na VPS?
- Como configurar WireGuard em VPS com um rollout seguro
- Como fazer rollback sem perder o SSH?
- Problemas comuns e soluções
- Checklist de operação depois da instalação
- Quando vale usar uma VPS para isso?
- FAQ sobre WireGuard em VPS
- Veredito: comece pela rota privada, não pela promessa de privacidade
Uma VPN WireGuard em VPS cria uma rota privada para você administrar painéis e serviços internos. Ela não promete anonimato e não substitui firewall, atualização, backup ou autenticação. Para uma ou poucas máquinas, a configuração direta reduz componentes. O ponto crítico é validar o túnel antes de fechar a porta pública do painel.
Pré-requisitos verificáveis
Antes de iniciar, confirme estes itens:
- Uma VPS Ubuntu ou Debian com acesso SSH.
- Acesso ao console do provedor.
- Um notebook ou celular para atuar como peer.
- Permissão para alterar o firewall.
- Uma cópia protegida da configuração atual.
Identifique a porta pública do painel que pretende fechar. Mantenha duas sessões SSH abertas durante a mudança.
Este é um guia baseado na documentação técnica citada. Não houve execução pessoal datada fornecida para este artigo. Por isso, não há tempo total, custo ou erros observados pelo autor. O tempo varia conforme a distribuição, o firewall e a topologia. O custo depende da VPS já contratada ou escolhida pelo leitor.
Quando Portainer, Uptime Kuma ou um painel administrativo ficam expostos, cada porta pública vira mais uma superfície para acompanhar. A saída não é transformar a VPS em uma promessa de privacidade absoluta. É criar uma VPN de operação: um caminho privado para acessar o que só você precisa operar.
O WireGuard trabalha como uma interface de rede virtual com peers, chaves e regras AllowedIPs. A documentação oficial explica que esses campos participam do roteamento e também definem quais IPs são aceitos para cada peer. Isso torna a ferramenta útil para acesso administrativo, desde que a mudança tenha um plano de retorno.
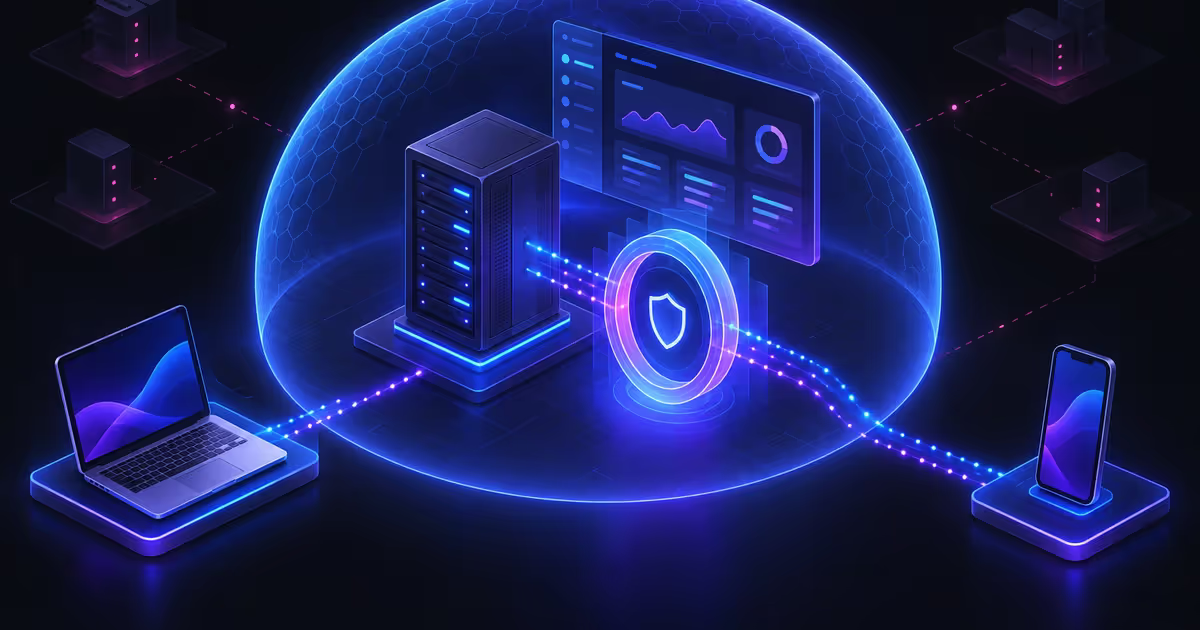
A arquitetura mínima separa os peers autorizados, a interface privada e o painel que não precisa ficar público.
Por que um painel público é uma dívida de segurança?
Um painel de bastidor precisa existir para a stack funcionar. Ele não precisa, porém, aceitar conexões diretas da internet. Essa distinção muda o objetivo da VPN.
Você pode usar o túnel para entrar na rede da VPS e abrir um painel pelo IP privado. Portainer, monitoramento, banco de dados e páginas administrativas são exemplos. Não significa que todo serviço precisa usar WireGuard. Significa que os serviços sensíveis merecem uma rota mais restrita que uma porta pública protegida apenas por senha.
O WireGuard não elimina as outras camadas. A documentação de segurança do Ubuntu inclui firewall, tráfego bidirecional e PreSharedKey como considerações separadas. Senhas fortes, MFA quando o app oferece, atualizações e backup continuam necessários.
Também vale um limite importante: uma VPN própria não é um produto de anonimato ou streaming. Ela cifra o caminho configurado entre peers. DNS, rotas e políticas do cliente definem outros efeitos. Não trate a instalação como uma garantia contra vazamento de DNS ou contra qualquer incidente.
WireGuard, Tailscale, Headscale ou ZeroTier?
Escolha o menor sistema que resolve seu acesso. WireGuard direto é a opção com menos componentes quando há uma VPS e poucos dispositivos. Mesh e control planes podem reduzir atrito, mas adicionam uma dependência de coordenação ou uma operação própria.
Solução | Quem coordena | Dependência externa | Operação própria | Melhor cenário | Limite a aceitar |
|---|---|---|---|---|---|
Você configura os peers | Não há control plane adicional | Chaves, rotas, firewall e recuperação | Uma ou poucas VPS e dispositivos | Mais configuração manual | |
Serviço de coordenação por padrão | Sim, no modelo gerenciado | Menor para conectar dispositivos | Quem prioriza menos fricção | Não é o mesmo que WireGuard direto | |
Seu control server | Evita o control plane gerenciado | Backup, atualização e monitoramento do serviço | Tailnet pessoal ou pequena organização | Mais manutenção por mais controle | |
Controller admite membros e emite configuração | Depende do modelo escolhido | Controller próprio, se auto-hospedado | Rede virtual com necessidade de controller | O controller é outro componente para manter |
A documentação do Tailscale registra que clientes podem apontar para um control server customizado e cita Headscale como opção self-managed. O repositório do Headscale o delimita a um tailnet de uso pessoal ou pequena organização open-source. Portanto, usar Headscale não remove operação. Troca a coordenação gerenciada por um serviço que você mantém.
A leitura do Runzos é simples: comece por WireGuard direto se quer proteger o acesso a uma VPS e aceita gerir peers. Use Tailscale se a prioridade for conectar dispositivos com menos fricção. Considere Headscale ou um controller ZeroTier somente quando controlar a coordenação justificar backups, atualizações e monitoramento extras.
Qual arquitetura mínima usar na VPS?
Pense em quatro peças: a VPS, uma interface WireGuard, um peer por dispositivo e regras de firewall mínimas. A VPS pode ter IP público para receber o tráfego UDP do WireGuard. Seu notebook e celular entram como peers autorizados. O painel, por sua vez, passa a responder pela rede privada escolhida.
O protocolo WireGuard envia pacotes por UDP. Um peer atrás de NAT ou firewall stateful pode precisar de persistent keepalive para manter o caminho de retorno. A documentação do Quick Start explica o motivo: NATs e firewalls stateful acompanham conexões e podem expirar esse mapeamento. Não copie um intervalo como regra universal; ajuste somente se sua topologia exigir.
O que pode continuar público?
Mantenha público apenas o necessário. Em uma configuração comum, isso inclui a porta UDP do WireGuard e, temporariamente, uma rota de SSH de emergência. O SSH não deve ser removido até que você confirme o túnel em uma segunda sessão.
NAT amplo e encaminhamento IP não são requisitos automáticos. Eles podem ser necessários quando a VPS será gateway de internet ou de outra rede. Se a meta é apenas administrar um painel pelo IP privado, ampliar o roteamento sem necessidade aumenta o alcance da mudança.
O que deve passar a ficar privado?
Escolha explicitamente cada painel ou app interno. Primeiro, faça-o escutar no IP privado adequado ou restrinja sua entrada ao endereço da VPN. Depois, teste o acesso pelo peer. Só então remova a exposição pública que não precisa mais existir.
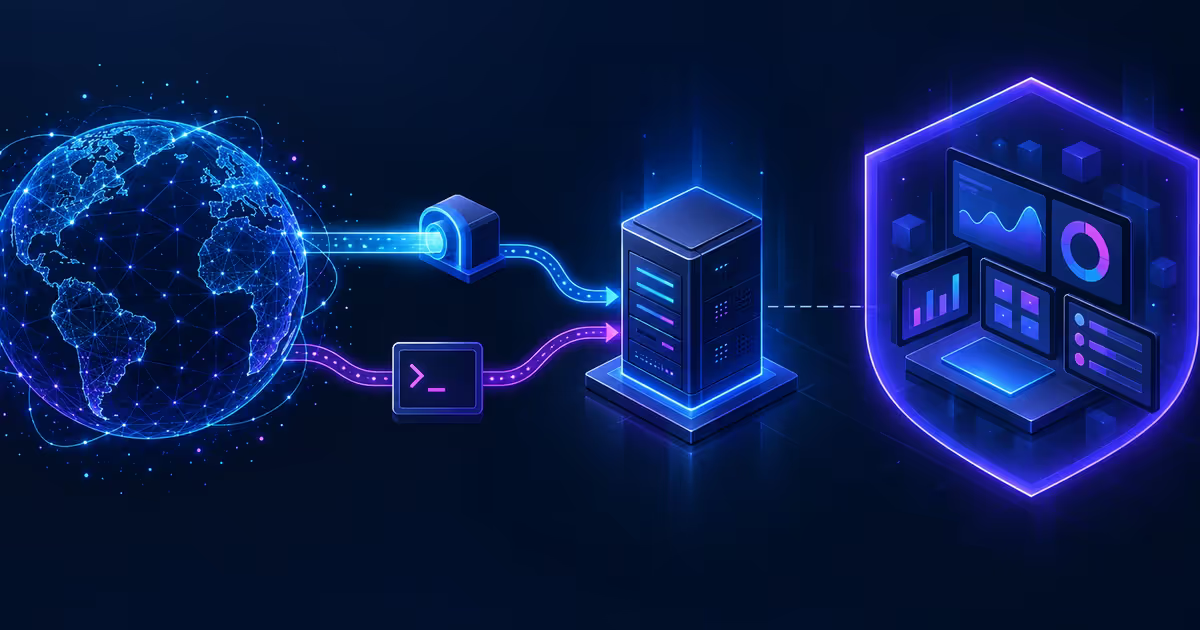
A porta UDP do túnel e um acesso de emergência podem permanecer controlados enquanto o painel fica restrito à rota privada.
Como configurar WireGuard em VPS com um rollout seguro
O exemplo usa uma VPS Ubuntu ou Debian e um único cliente. Leia a documentação de instalação do WireGuard para sua distribuição antes de adaptar comandos. Não publique chaves privadas, QR codes, endpoints reais ou a configuração completa de produção.
1. Preserve um caminho de recuperação
Antes de alterar firewall ou painel, abra duas sessões SSH. Mantenha a primeira conectada. Na segunda, faça os testes. Confirme também que você consegue abrir o console do provedor e que tem um backup da configuração atual.
Anote qual porta pública do painel será fechada e como reabri-la. Esse é o seu firewall de retorno: um conjunto de mudanças que ainda permite entrar, validar e desfazer a alteração.
2. Instale e gere as chaves sem expô-las
No Ubuntu ou Debian, instale o pacote pelo gerenciador da distribuição:
sudo apt updatesudo apt install wireguard
Gere a chave privada e a pública em um local protegido. A chave privada não deve ir para repositório, chat, print ou ticket.
umask 077wg genkey | tee server_private.key | wg pubkey > server_public.keywg genkey | tee client_private.key | wg pubkey > client_public.key
A documentação oficial apresenta wg e wg-quick como ferramentas para configurar e consultar a interface. Trate os arquivos de chave como segredos operacionais.
3. Crie uma interface e um peer com IPs privados
Defina uma faixa privada que não conflite com suas redes existentes. O exemplo abaixo usa endereços reservados para documentação. Substitua as chaves pelos valores reais, mas não cole uma configuração com segredos em canais públicos.
# /etc/wireguard/wg0.conf no servidor[Interface]Address = 10.44.0.1/24ListenPort = 51820PrivateKey = CHAVE_PRIVADA_DO_SERVIDOR[Peer]PublicKey = CHAVE_PUBLICA_DO_CLIENTEAllowedIPs = 10.44.0.2/32
No cliente, a interface aponta para o servidor e declara o IP que será alcançado pelo túnel.
# wg0.conf no notebook ou celular[Interface]Address = 10.44.0.2/24PrivateKey = CHAVE_PRIVADA_DO_CLIENTE[Peer]PublicKey = CHAVE_PUBLICA_DO_SERVIDOREndpoint = IP_PUBLICO_DA_VPS:51820AllowedIPs = 10.44.0.0/24PersistentKeepalive = 25
AllowedIPs = 0.0.0.0/0 não é um padrão obrigatório. Essa escolha pode enviar todo o tráfego pelo túnel. Para uma VPN de operação, comece restringindo as rotas à rede privada que você realmente pretende acessar.
4. Libere somente o UDP necessário e valide
As orientações do Ubuntu para firewall ajudam a pensar em regras de entrada e retorno. Permita a porta UDP escolhida para WireGuard e preserve sua sessão SSH de recuperação durante a validação.
sudo ufw allow 51820/udpsudo wg-quick up wg0sudo wg showsudo wg showconf wg0
wg show e wg showconf são comandos oficiais para observar o estado e a configuração da interface. Eles não substituem um teste real. Conecte o peer e teste primeiro o acesso ao IP privado da VPS ou a um painel de teste.
Considere a validação concluída somente quando três condições forem verdadeiras: wg show lista o peer configurado; o cliente alcança o IP privado da VPS pelo túnel; e a segunda sessão SSH permanece acessível. Não publique a saída desses comandos, chaves ou endpoints. Se uma condição falhar, não remova a regra pública do painel.
5. Feche o painel público só depois do teste
Com o notebook conectado, abra o painel pelo caminho privado. Em outra aba ou terminal, confirme que o SSH ainda funciona. Se o teste falhar, use a sessão aberta ou o console do provedor para restaurar a regra anterior.
Só depois remova a regra pública do painel. Fazer isso antes de validar é o jeito mais rápido de se trancar para fora ou de confundir uma falha de rota com uma proteção concluída.
Como fazer rollback sem perder o SSH?
O discurso comum diz que basta abrir UDP e subir a interface. A evidência oficial é mais específica. O Quick Start do WireGuard explica que peers atrás de NAT ou firewall podem precisar manter válido o mapeamento de retorno. Isso descreve conectividade, não uma promessa de segurança para todo o ambiente.
A reconciliação prática é usar o rollback como parte da instalação. Um painel só deve deixar de aceitar tráfego público depois que a rota privada foi confirmada. O Runzos não interpreta WireGuard como substituto de políticas de acesso. Ele é uma peça que reduz exposição quando entra em uma operação disciplinada.
Antes de fechar a porta pública | Confirmação necessária |
|---|---|
Console do provedor | Você consegue acessá-lo sem depender da VPN. |
Sessão SSH secundária | Uma sessão permanece aberta enquanto a outra testa mudanças. |
Peer testado | Notebook ou celular acessa o IP privado pelo túnel. |
Firewall | UDP do WireGuard está permitido e a regra anterior é conhecida. |
Backup de configuração | Arquivos e regras atuais têm cópia protegida. |
Porta de rollback | Você sabe qual regra restaurar se o painel não abrir. |
Revogação | Há um peer separado por dispositivo para remover o perdido. |
O painel público só deve ser fechado após validar o peer, manter o SSH e confirmar um caminho de rollback.
Problemas comuns e soluções
O peer não estabelece handshake
Confirme se a porta UDP escolhida está liberada no firewall da VPS e se o endpoint do cliente aponta para o IP público e a porta corretos. Revise também as chaves públicas associadas a cada peer. Não remova o SSH enquanto o handshake não for confirmado por wg show.
O handshake aparece, mas o painel privado não abre
Confira os AllowedIPs, o endereço privado configurado para cada peer e onde o painel está escutando. O túnel ativo não obriga um aplicativo a responder no IP ou na porta esperados. Teste primeiro o IP privado da VPS e mantenha a regra anterior do painel até confirmar o caminho completo.
O cliente atrás de NAT perde o acesso depois de algum tempo
A documentação do WireGuard explica que NATs e firewalls stateful podem expirar o mapeamento de retorno. Quando essa for a topologia do cliente, avalie PersistentKeepalive e valide o comportamento no seu ambiente. Não trate um intervalo específico como solução universal.
Esses são cenários de diagnóstico derivados da documentação. Não são erros observados pelo autor em teste próprio.
Checklist de operação depois da instalação
A instalação é só o começo. Use este checklist para manter a VPN de operação pequena e recuperável.
- Criar um peer separado para cada notebook e celular.
- Guardar chaves privadas fora de repositórios, chats e screenshots.
- Registrar qual IP privado e qual porta cada painel usa.
- Manter o console do provedor acessível antes de alterar firewall.
- Abrir uma segunda sessão SSH antes de mudanças de rede.
- Testar o túnel antes de remover uma porta pública.
- Revisar atualizações do sistema, do WireGuard e dos painéis administrados.
- Fazer backup da configuração e proteger esse backup como dado sensível.
- Remover o peer de um dispositivo perdido e recarregar a configuração.
- Revisar DNS e rotas no cliente em vez de presumir privacidade total.
Quando vale usar uma VPS para isso?
Uma VPS faz sentido quando ela já hospeda seus apps, quando você precisa de um ponto de entrada previsível e quando consegue manter chaves, firewall e recuperação. A infraestrutura não compra segurança por si só. Ela dá o lugar onde você executa o processo.
Para começar com uma rota comercial interna, veja a VPS para rodar sua rede privada e apps self-hosted. Se você prioriza uma alternativa brasileira para testar uma stack privada, consulte a VPS da Servla. Para outra opção de hospedagem, há também a alternativa de VPS NVMe.
Não use VPN própria se você não consegue manter chaves e configuração, se precisa de uma equipe gerenciada para operar acesso, se não tem console e backup para recuperação ou se o objetivo é anonimato. Nesses casos, a ferramenta certa pode ser um serviço gerenciado, uma política de acesso diferente ou menos infraestrutura própria.
FAQ sobre WireGuard em VPS
WireGuard é uma VPN para anonimato?
Não é essa a proposta deste tutorial. WireGuard cria um túnel de camada 3 com interface virtual, peers e chaves. Ele pode servir para criar uma rota privada de administração. Isso não substitui configuração de DNS, firewall, atualizações, autenticação ou políticas do aplicativo. Portanto, não trate uma VPS com WireGuard como promessa de anonimato ou proteção absoluta.
Preciso abrir a porta 51820?
A porta 51820 aparece com frequência em exemplos, mas não é uma obrigação do protocolo. O WireGuard usa UDP, e a porta escolhida precisa ser permitida pelo firewall da VPS. Defina uma porta, documente a regra e valide a conexão. O importante é liberar apenas o necessário e manter um caminho de retorno antes de alterar outras regras.
Posso fechar a porta pública do Portainer depois?
Pode, desde que você primeiro confirme que o painel responde pelo IP ou rota privada definida no túnel. Mantenha uma segunda sessão SSH e acesso ao console do provedor. Se a rota privada não funcionar, restaure a regra antes de encerrar a sessão existente. Fechar a porta antes desse teste transforma uma melhoria de segurança em risco operacional.
Tailscale substitui WireGuard?
Não são equivalentes diretos. WireGuard é o protocolo e o conjunto de ferramentas que você pode configurar diretamente. Tailscale acrescenta coordenação e experiência de mesh. Seus clientes podem usar um control server customizado, e Headscale é uma alternativa self-hosted para esse papel. A escolha depende de quanto atrito você aceita e de quanta operação quer assumir.
O que fazer se eu perder o celular ou notebook?
Remova o peer daquele dispositivo da configuração e recarregue a interface. Por isso, vale criar um peer por aparelho, em vez de reutilizar a mesma chave. A revogação fica mais limitada e não exige invalidar todos os dispositivos. Depois, gere novas chaves para o aparelho substituto e registre a mudança.
Veredito: comece pela rota privada, não pela promessa de privacidade
WireGuard direto é uma escolha sólida para proteger o acesso operacional a uma VPS quando você controla poucos peers e aceita a manutenção. O ganho real vem da sequência: configurar, validar pelo túnel, preservar SSH e console, então remover a exposição pública dispensável.
Uma VPN de operação funciona melhor quando é pequena, documentada e reversível. Se você já vai hospedar apps self-hosted, compare as opções de infraestrutura pela rota interna de VPS da Hostinger e escolha a que deixa sua operação recuperável, não apenas conectada.